Gérer son cabinet
Prix d’une assurance cyber pour un cabinet d’avocats
Par Les Confrères Publié le Mis à jour le Lecture … min

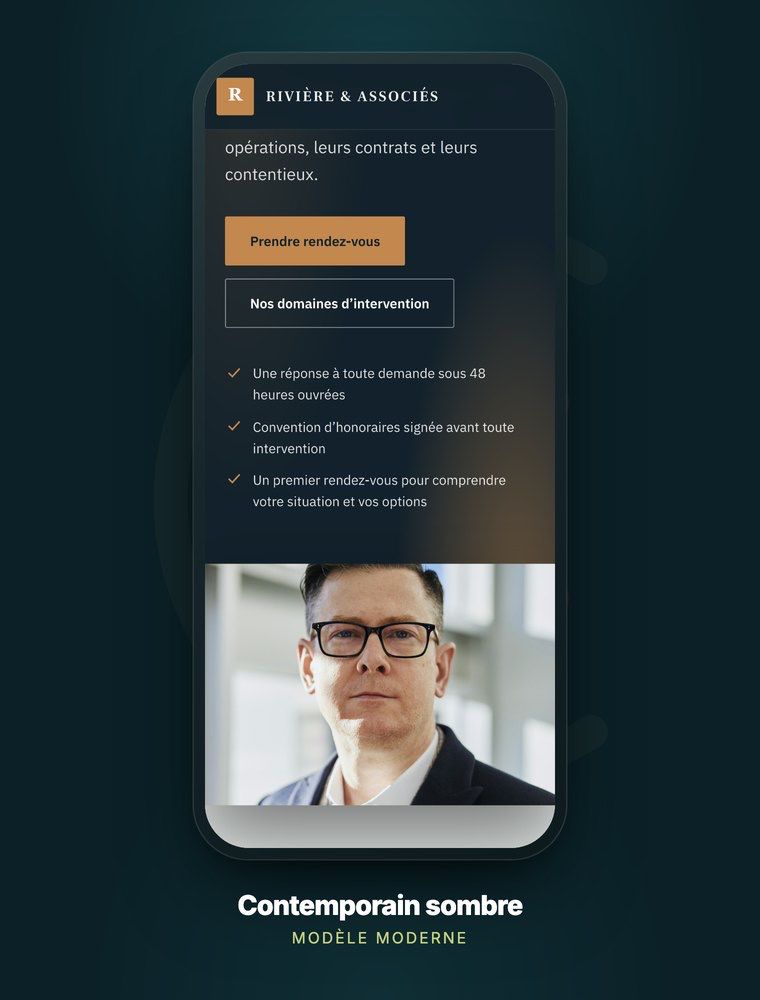
Droit des affaires · Modèle contemporain
Rivière & Associés
Un site complet et consultable page par page, pensé pour un cabinet d'affaires : domaines détaillés, équipe et prise de contact.
- Conforme RIN et RGPD
- Structuré pour Google et les IA
« Tout est vraiment adapté aux avocats et permet d’avoir une présence en ligne professionnelle sans avoir à s’occuper de la partie technique. »
Ce qu’une assurance cyber couvre, et ce que la RCP laisse de côté
Un cabinet d’avocats est déjà assuré pour sa responsabilité civile professionnelle : elle répond du préjudice causé à un client par une faute dans l’exercice. Elle ne répond pas des frais que le cabinet engage pour lui-même lorsque son système est hors service, ses dossiers chiffrés par un logiciel malveillant, et sa messagerie inaccessible.
C’est l’objet de l’assurance cyber. Elle prend en charge les frais de la crise : l’intervention technique pour identifier l’atteinte et remettre le système en marche, la restauration des données depuis les sauvegardes, l’assistance juridique pour les notifications dues, et selon les contrats la perte d’exploitation pendant l’arrêt.
Les deux couvertures ne se remplacent pas, elles se complètent. Notre article sur le prix de l’assurance responsabilité civile professionnelle décrit la première ; celle-ci traite de la seconde.
- Assurance cyber
- Une assurance cyber prend en charge les frais engagés par une structure après une atteinte à son système d’information : intervention technique, restauration des données, assistance aux notifications dues, et selon les contrats la perte d’exploitation. Elle est distincte de la responsabilité civile professionnelle.
Ce qui fait varier la prime d’un cabinet
L’assureur tarife un risque, et il l’évalue sur des éléments déclarés. Le chiffre d’affaires du cabinet en est le premier, parce qu’il sert d’assiette à la perte d’exploitation. Le nombre de postes de travail et d’utilisateurs en est un autre : la surface exposée grandit avec eux.
Viennent ensuite les mesures déjà en place, qui jouent dans les deux sens. Une authentification à deux facteurs sur la messagerie, des sauvegardes testées et conservées hors du réseau, un système tenu à jour : ces éléments réduisent le risque, et ils se déclarent. Leur absence, à l’inverse, peut conduire à un refus ou à une exclusion.
Enfin les deux curseurs que le cabinet choisit lui-même : le plafond de garantie et la franchise. Un plafond élevé coûte plus cher, une franchise élevée coûte moins cher et laisse davantage à la charge du cabinet. Ces deux chiffres se décident ensemble, pas séparément.
- Le chiffre d’affaires déclaré, assiette de la perte d’exploitation.
- Le nombre de postes et d’utilisateurs.
- Les mesures de sécurité en place, et leur preuve.
- Le plafond de garantie retenu.
- La franchise, et son articulation avec le plafond.
- Les antécédents déclarés du cabinet.
Les garanties à lire ligne par ligne
Une police cyber est une liste de garanties, chacune avec son propre plafond, et c’est ligne à ligne qu’elle se compare. L’intervention d’urgence vient en premier : qui le cabinet appelle, à quelle heure, et en combien de temps quelqu’un répond. Une garantie sans permanence réelle laisse le cabinet seul le samedi matin.
La restauration des données suit, et elle suppose des sauvegardes exploitables : l’assurance paie l’opération, elle ne recrée pas ce qui n’a jamais été sauvegardé. La prise en charge des obligations de notification est une garantie distincte, qui couvre l’assistance pour informer l’autorité de contrôle et les personnes concernées.
Restent les points qui demandent une lecture attentive : le traitement de la demande de rançon, la perte d’exploitation et sa période d’indemnisation, la fraude au virement, et les exclusions. Les exclusions disent souvent l’essentiel, et elles sont rarement lues.
- Violation de données personnelles
- Une violation de données est une atteinte à la sécurité entraînant la destruction, la perte, l’altération ou la divulgation non autorisée de données personnelles. Le RGPD impose de la consigner dans un registre et, lorsqu’elle présente un risque, de la notifier à l’autorité de contrôle.
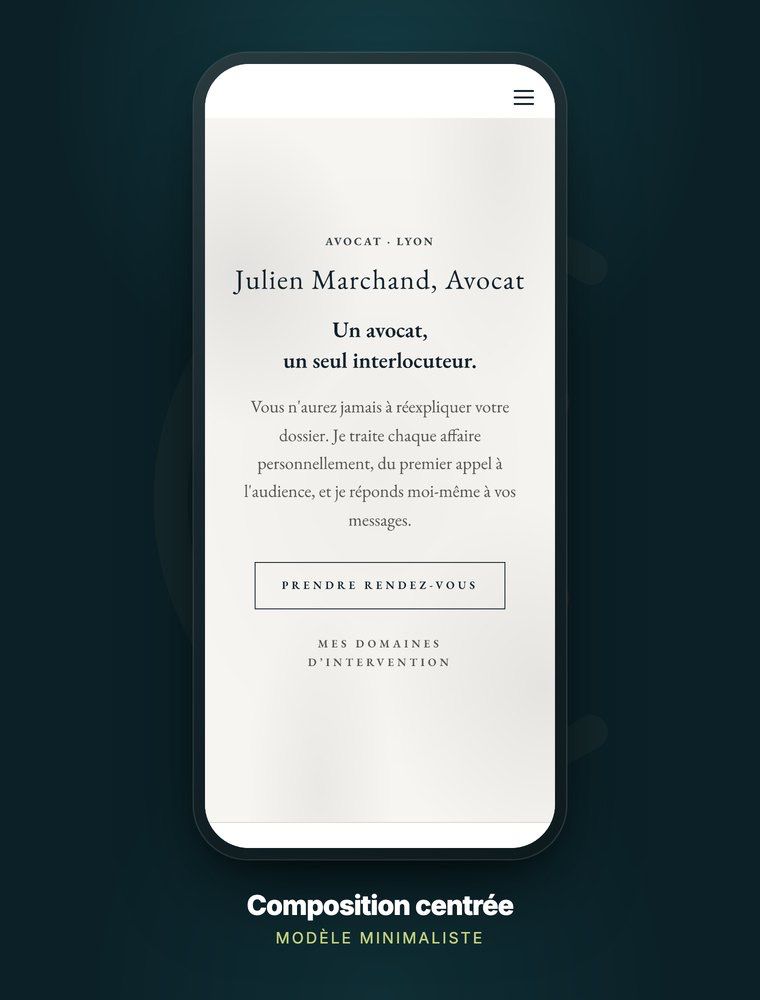
Droit du travail · Modèle minimaliste
Julien Marchand
Un modèle pour une pratique spécialisée : des pages qui répondent aux questions concrètes des justiciables.
- Pages orientées conversion
- Contenu qui rassure
« Les confrères sont apparus dans mon fil instagram, je leur ait confié la création de mon site vitrine. Le site correspond parfaitement a mes attentes. »
Ce que l’assureur demande avant de couvrir
Le questionnaire précède la police, et les réponses qu’on y porte engagent l’assuré. Un cabinet qui déclare des sauvegardes testées sans les tester affaiblit sa propre couverture, puisque la déclaration inexacte est opposable. Il vaut donc mieux répondre ce qui est, puis mettre en place ce qui manque, que l’inverse.
Les exigences habituelles tiennent en quelques lignes : une authentification à deux facteurs sur les accès à distance et sur la messagerie, des sauvegardes régulières dont une copie hors du réseau, des correctifs appliqués dans un délai raisonnable, et une sensibilisation des collaborateurs à l’hameçonnage.
Ces mesures ne sont pas que des conditions d’assurance : ce sont celles qui font qu’une attaque reste un incident. Une partie relève de l’hébergeur et du prestataire de maintenance du site, et se vérifie dans leur contrat.
- L’authentification à deux facteurs sur la messagerie et les accès distants.
- Des sauvegardes régulières, testées, dont une copie hors réseau.
- Des mises à jour appliquées sans attendre.
- Une consigne écrite en cas de courriel suspect.
Secret professionnel et violation de données
Les dossiers d’un cabinet sont couverts par le secret professionnel, et une atteinte à l’informatique du cabinet est donc autre chose qu’une panne. Elle peut constituer une violation de données personnelles, avec les obligations que le RGPD y attache.
La règle est écrite : l’article 33 du RGPD impose de notifier la violation à l’autorité de contrôle dans les meilleurs délais et, si possible, au plus tard soixante-douze heures après en avoir pris connaissance, sauf si elle n’est pas susceptible d’engendrer un risque pour les personnes. Toute violation doit par ailleurs être consignée dans un registre interne, qu’elle soit notifiée ou non.
Ce calendrier se tient mal dans l’improvisation. C’est pourquoi la garantie d’assistance à la notification compte autant que celle qui paie la remise en état, et pourquoi la liste des personnes à joindre se prépare avant d’en avoir besoin.
- Franchise
- La franchise est la part du sinistre qui reste à la charge de l’assuré. Elle s’exprime par sinistre et se négocie avec le plafond de garantie : une franchise plus élevée réduit la prime et augmente ce que le cabinet avance lui-même le jour de l’incident.
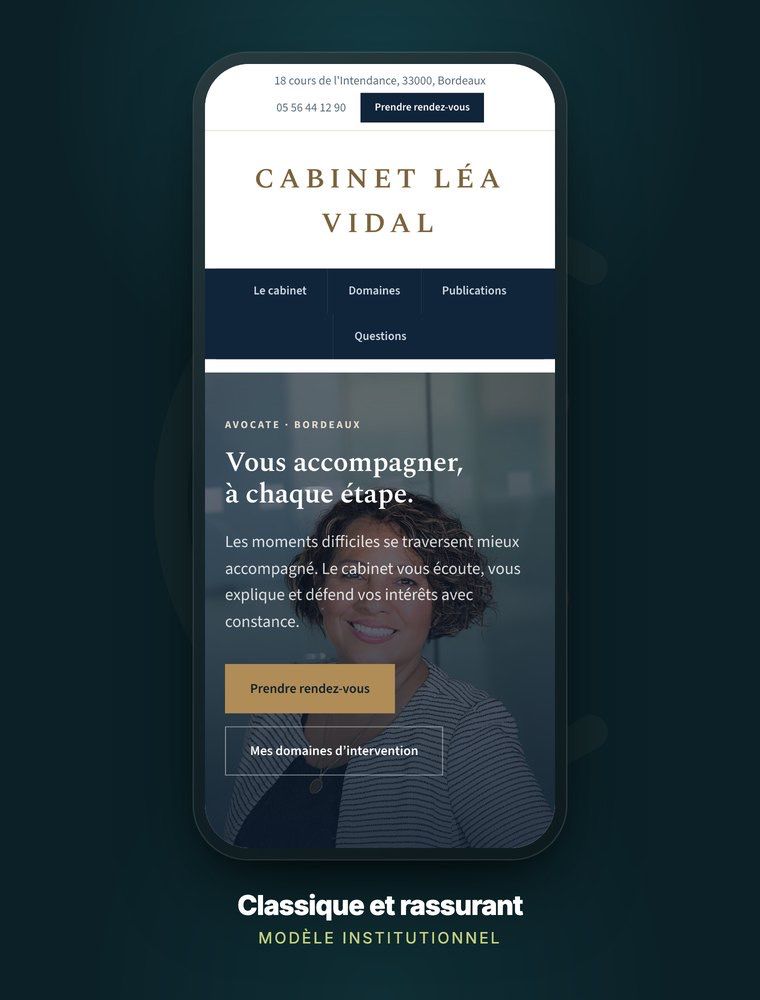
Droit de la famille · Modèle classique
Léa Vidal
Un site apaisant pour une matière sensible : le lecteur trouve ce qu'il cherche sans se sentir pressé.
- Prise de rendez-vous intégrée
- Design apaisant et clair
Ce qui reste à faire, assuré ou non
Une police d’assurance répare, elle n’empêche pas. L’essentiel du travail reste donc du côté des mesures ordinaires : la sauvegarde que l’on restaure pour vérifier qu’elle fonctionne, les comptes des collaborateurs partis qui se ferment, le site et ses outils qui se mettent à jour.
Sur ce dernier point, le contrat du prestataire du site mérite d’être relu à la même aune : où sont hébergées les données, qui a les accès, à quelle fréquence les correctifs sont appliqués, et ce qui est prévu en cas d’incident. Notre article sur l’hébergement du site d’un avocat, RGPD et sécurité détaille les clauses à vérifier.
La bonne séquence est donc : mettre en place ce que l’assureur exigera de toute façon, puis demander deux ou trois propositions sur la même déclaration, et comparer garantie par garantie plutôt que prime contre prime.
Par quoi commencer
- Relire la police de responsabilité civile professionnelle pour voir ce qu’elle ne couvre pas.
- Activer l’authentification à deux facteurs sur la messagerie et les accès à distance.
- Restaurer une sauvegarde pour vérifier qu’elle fonctionne, et en garder une copie hors réseau.
- Répondre au questionnaire de l’assureur par ce qui est en place, et non par ce qui est prévu.
- Comparer les propositions garantie par garantie, plafonds et exclusions compris.
- Préparer la liste des personnes à joindre, en tenant compte du délai de l’article 33 du RGPD.
C’est pourquoi la garantie d’assistance à la notification compte autant que celle qui paie la remise en état, et pourquoi la liste des personnes à joindre se prépare avant d’en avoir besoin.
 Alexandre · fondateur des Confrères
Questions fréquentes
Quel est le prix d’une assurance cyber pour un cabinet d’avocats ?
La prime se construit sur le chiffre d’affaires déclaré, le nombre de postes et d’utilisateurs, les mesures de sécurité en place, puis le plafond de garantie et la franchise retenus. Deux propositions ne se comparent qu’établies sur la même déclaration et lues garantie par garantie.
La responsabilité civile professionnelle couvre-t-elle une attaque informatique ?
Elle répond du préjudice causé à un client par une faute professionnelle, pas des frais que le cabinet engage pour remettre son propre système en marche. La remise en état, la restauration des données et la perte d’exploitation relèvent d’une garantie cyber distincte.
Que demande un assureur avant d’accepter de couvrir un cabinet ?
Généralement une authentification à deux facteurs sur la messagerie et les accès distants, des sauvegardes régulières dont une copie hors réseau, des mises à jour appliquées sans attendre, et une consigne écrite en cas de courriel suspect. Les réponses au questionnaire engagent l’assuré.
Dans quel délai une violation de données doit-elle être notifiée ?
L’article 33 du RGPD impose une notification à l’autorité de contrôle dans les meilleurs délais et, si possible, au plus tard soixante-douze heures après en avoir pris connaissance, sauf absence de risque pour les personnes. Toute violation est consignée dans un registre interne.
Les Confrères couvrent-ils ce risque dans l’abonnement ?
Le socle à 29 € HT par mois couvre l’hébergement du site en Europe, son certificat de sécurité, ses mises à jour et sa maintenance. Il ne constitue pas une assurance : l’informatique interne du cabinet et ses dossiers relèvent d’une police souscrite auprès d’un assureur.